Aktualisiert im Oktober 2026: Dieser Beitrag wurde an die heutige Rechtslage angepasst. Maßgeblich ist inzwischen § 25 TDDDG.
Mit dem Urteil hat sich vieles geändert
Durch eine am 1. Oktober 2019 ergangene Entscheidung des Europäischen Gerichtshofs (EuGH, Az. C-673/17, „Planet49“) haben sich die Voraussetzungen für eine rechtlich zulässige bzw. datenschutzkonforme Verwendung von Cookies auf Webseiten geändert: Es ist eine vorherige Einwilligung des Besuchers erforderlich. Der Bundesgerichtshof hat dies im Mai 2020 für Deutschland bestätigt (Az. I ZR 7/16).
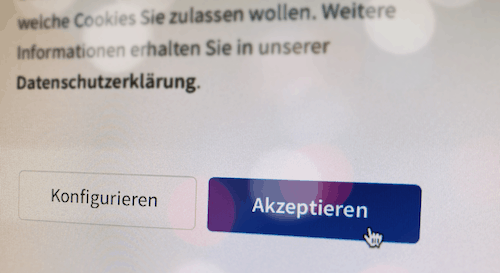
Auf vielen Webseiten hatte sich im Zuge der Veränderungen im Datenschutzrecht die sogenannte OK-Button-Lösung durchgesetzt. Diese ist im Wesentlichen ein bloßer Hinweis darauf, dass Cookies verwendet werden und dass in der Datenschutzerklärung Näheres darüber zu finden ist. In der Datenschutzerklärung wurde sodann meist per Link die Möglichkeit geboten, Cookies zu löschen oder der Verwendung zu widersprechen.
Bis zur Entscheidung des EuGH galt die OK-Button-Lösung vielfach als ausreichend und wurde von Webseiten-Besuchern als am wenigsten störend wahrgenommen. Seitdem reicht sie nicht mehr aus.
Echte Einwilligung des Nutzers erforderlich
Der Nutzer muss seine Einwilligung erteilen, bevor Cookies gesetzt werden, die nicht unbedingt erforderlich sind. Die Einwilligung muss aktiv erfolgen, etwa durch einen Klick auf eine Schaltfläche; ein bereits vorangekreuztes Kästchen genügt nicht. Datenschutzaufsichtsbehörden und mehrere Gerichte verlangen zudem, dass das Ablehnen genauso einfach möglich ist wie das Zustimmen, etwa über eine gleichwertige Schaltfläche „Alle ablehnen“ auf der ersten Ebene des Cookie-Banners. Die Einwilligung muss außerdem jederzeit widerrufen werden können.
Die heutige Rechtsgrundlage: § 25 TDDDG
Seit dem 1. Dezember 2021 ist die Einwilligungspflicht ausdrücklich im deutschen Recht geregelt, zunächst im Telekommunikation-Telemedien-Datenschutz-Gesetz (TTDSG). Seit Mai 2024 heißt dieses Gesetz Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG). Nach § 25 TDDDG ist das Speichern von Informationen auf dem Endgerät des Nutzers und der Zugriff darauf grundsätzlich nur mit seiner Einwilligung zulässig. Die frühere Regelung im Telemediengesetz (§ 15 TMG) gilt nicht mehr. Für die weitere Verarbeitung personenbezogener Daten gilt daneben die Datenschutz-Grundverordnung (DSGVO).
Welche Arten von Cookies sind betroffen?
Die Einwilligungspflicht gilt grundsätzlich für alle Cookies und vergleichbare Technologien wie Tracking-Pixel, Local Storage oder Fingerprinting. Ausgenommen sind nur solche, die unbedingt erforderlich sind, damit der vom Nutzer ausdrücklich gewünschte Dienst bereitgestellt werden kann (§ 25 Abs. 2 Nr. 2 TDDDG).
Welche Cookies im Einzelnen unbedingt erforderlich sind, ist gesetzlich nicht abschließend geregelt. Allgemein wird angenommen, dass jedenfalls Cookies, die den Login-Zustand, die Inhalte eines Warenkorbes oder die Cookie-Entscheidung selbst speichern, auch ohne Einwilligung zulässig sind.
Alle weiteren Cookies, also etwa Analyse-, Tracking-, Marketing- oder Komfort-Cookies sowie eingebundene Dienste wie Webanalyse-Tools oder Social-Media-Plugins, dürfen erst nach einer Einwilligung geladen werden.
Jetzt handeln!
Webseitenbetreiber sollten prüfen, ob ihr Cookie-Banner diese Anforderungen erfüllt:
- Keine einwilligungspflichtigen Cookies oder Dienste vor der Einwilligung
- Eine gleichwertige Möglichkeit zum Ablehnen
- Verständliche Informationen darüber, welche Cookies wofür eingesetzt werden
- Eine einfache Möglichkeit, die Einwilligung später zu widerrufen
Andernfalls drohen Abmahnungen durch Mitbewerber und Verbraucherschutzverbände sowie Bußgelder der Datenschutzaufsichtsbehörden.
Ein einfacher OK-Button reicht für eine rechtskonforme Cookie-Einwilligung nicht aus. Haben Sie Fragen zur datenschutzkonformen Gestaltung Ihrer Webseite? Rechtsanwalt Martin Kurtz berät Sie gerne.